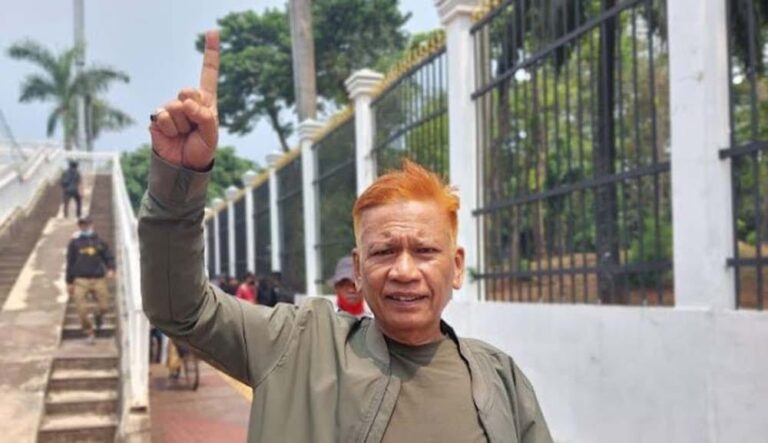
MoneyTalk,Jakarta – Menurut TAP MPR RI No. 6 Tahun 2001 Tentang Etika Kehidupan Berbangsa jika dihubungkan dengan perilaku Gibran, yang menurut pakar Dr. Roy Suryo, bahwa 99 % lebih akun fufufafa yang menghinakan dan membocorkan data pribadi Prabowo Subianto dan banyak menghujat pihak lainnya adalah milik Gibran Wapres RI saat ini, lalu analisa Dr. Roy diperkuat oleh BSSN.
BSSN
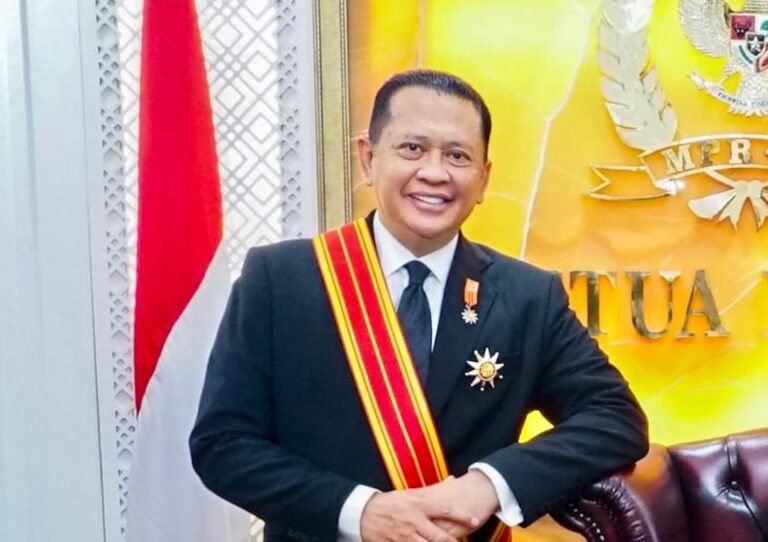
MoneyTalk,Jakarta – Era digitalisasi yang perkembangannya demikian pesat menumbuhkan desakan kepada negara untuk sungguh-sungguh peduli pada aspek keamanan siber (cyber security). Aspek keamanan siber sudah menjadi pilar yang fundamental. Ketika Tentara Nasional Indonesia (TNI) sudah memrogramkan penguatan satuan siber, infrastruktur keamanan siber di dalam negeri pun harus dibuat tangguh untuk mendukung dan memperkuat aspek ketahanan nasional, dan juga kehendak bersama mewujudkan transformasi digital pada semua aspek kehidupan.
Pengalaman buruk Indonesia akibat lemahnya sistem keamanan siber – yang memuncak pada serangan siber ransomware pada Juni 2024 terhadap Pusat Data Nasional (PDN)—hendaknya menyadarkan semua pihak akan fakta bahwa infrastrktur keamanan siber di dalam negeri masih sangat rapuh. Sekadar menyegarkan ingatan, ketika PDN lumpuh akibat serangan itu, layanan publik pada 239 instansi terganggu. Misalnya, layanan imigrasi di seluruh bandara internasional di dalam negeri, dan juga gangguan yang dialami Kementerian Pendidikan, Kebudayaan, Riset, dan Teknologi (Kemendikbudristek), ketika 47 layanan Kementerian ini di Pusat Data Nasional Sementara (PDNS) 2 tidak dapat diakses.
Ditambah dengan fakta rentetan serangan siber sebelumnya, insiden PDN hendaknya menyadarkan semua pihak bahwa rapuhnya aspek Keamanan siber tak boleh lagi dianggap sebagai masalah biasa-biasa saja. Gambaran tentang lemahnya sistem keamanan siber di Indonesia bisa dipahami dari laporan Badan Siber dan Sandi Negara (BSSN) tahun 2023, yang mencatat 403,9 juta anomali trafik sebagai indikasi serangan siber. Dan, sebagaimana laporan hasil analisis AwanPintarid, total serangan siber di Indonesia mencapai 2.499.486.085 selama semeter pertama 2024.
Jumlah itu mencerminkan kenaikan drastis jika dibandingkan dengan semester pertama 2023, yang jumlahnya 347.172.666 serangan. Kesimpulannya, Indonesia mengalami rata-rata 13.733.440 serangan siber per hari, atau 158 serangan siber per detik. Jadi, sudah menjadi fakta bahwa Indonesia rentan serangan siber, dan lemahnya aspek kemanan siber tentu saja menjadi potensi masalah yang setiap saat akan menimbulkan gangguan, baik bagi masyarakat maupun bagi aspek operasional layanan pada institusi pemerintah maupun badan publik lainnya.
Pada waktunya nanti, rapuhnya keamanan siber Indonesia itu akan berdampak pada aspek pertahanan dan keamanan nasional. Bukan cerita baru lagi bahwa signifikansi faktor dunia maya (cyberspace) pada aspek pertahanan dan keamanan suatu negara terus berprogres, baik pada aspek serangan, pertahanan maupun pencegahan. Perang Rusia-Ukraina menyajikan banyak cerita dan bukti akan hal itu. Rusia memulai invasinya dengan serangan siber yang disebut ‘Fox Blade’. Serangan ini mengakibatkan kerusakan skala besar di pihak Ukraina, utamanya pada infrastruktur, peralatan militer hingga sistem komunikasi. Setelahnya, Rusia mengerahkan pasukan yang didukung Alat Utama Sistem Senjata (Alutsista).
Banyak negara telah mengklasfikasi potensi serangan siber sebagai ancaman baru yang harus disikapi dan diantisipasi dengan sungguh-sungguh. Pada 2012, Amerika Serikat (AS) mengalokasikan anggaran belasan miliar dolar AS untuk membangunan dan memperkokoh infrastrktur keamanan siber. Inggris, selama empat tahun sejak 2014, juga membangun infrastruktur keamanan siber nasional dengan biaya 650 juta poundsterling. Bahkan Inggris pun membentuk tim tanggap darurat komputer atau CERT (Computer Emergency Readiness Team).
TNI-Polri pun sudah mengantisipasi dan menyikapi potensi serangan siber sebagai ancaman. Presiden Joko Widodo telah meminta Panglima TNI Jenderal Agus Subiyanto untuk membentuk matra baru di tubuh TNI, yakni Matra Siber. Hal ini sejalan dengan persepsi banyak orang bahwa sudah waktunya TNI memiliki Matra Siber. Menurut Jenderal Agus Subiyanto, TNI sudah membentuk satuan siber, dan tahapan selanjutnya adalah optimalisasi satuan siber itu. Bahkan, TNI pun berencana membuat pusat siber di Markas Besar (Mabes) TNI dan juga di setiap matra. Untuk optimalisasi, TNI akan merekrut tenaga-tenaga sipil yang punya kompetensi teknologi informasi (IT).
Dalam konteks pertahanan dan keamanan nasional di era digitalisasi sekarang ini, matra atau satuan siber yang kompeten dan tangguh dalam organisasi militer sangat nyata urgensinya. Bahkan harus dipahami dan diterima sebagai keniscayaan. Karena itu, sangat beralasan jika pemerintah harus mendukung rencana TNI memperkuat satuan siber, baik di Mabes TNI maupun satuan siber di setiap matra. Tak kalah pentingnya adalah dukungan kepada Polri untuk juga memperkuat satuan siber-nya.
Namun, sebagaimana dipahami bersama, mewujudkan ketahanan siber nasional tak cukup hanya dengan membentuk satuan atau matra siber dengan tenaga yang kompeten. Tantangan lainnya bagi Indonesia adalah membangun infrastruktur ketahanan siber yang tangguh dan mumpuni. Tanpa infrastruktur keamanan siber yang tangguh, kontribusi satuan atau matra siber tak akan maksimal. Kehendak mewujudnyatakan tata kelola atau sistem pemerintahan berbasis elektronik akan tertatih-tatih.
Diskusi tentang urgensi keamanan siber nasional sudah banyak dilakukan. Banyak rekomendasi kepada pemerintah sudah dipublikasi. Kini, kepedulian pada aspek keamanan siber harus segera diwujudnyatakan melalui program-program yang konkret. Sudah barang tentu bahwa perhatian utama terarah pada mutu infrastruktur siber. Dalam konteks mewujudkan keamanan siber yang tangguh, perhatian terhadap manajemen risiko pun harus diprioritaskan dengan cara terus membangun kemampuan mengadopsi teknologi yang terus berkembang.
Pada saat yang sama, harus dibangun dan diwujudkan komptensi untuk melakukan pemulihan yang segera saat terjadi serangan siber. Kompentensi melakukan pemulihan dari serangan tentu saja sangat penting karena serangan siber sulit untuk dihentikan. Jika kompentensi pemulihan terwujud, pengalaman buruk tentang lambannya memulihkan PDN tak akan berulang.
Sudah menjadi pengetahuan bersama bahwasanya digitalisasi terus berkembang dengat pesat. Karena itu, harus tumbuh kesadaran bersama tentang betapa pentingnya negara mewujudnyatakan aspek keamanan siber di dalam negeri. Infrastruktur keamanan siber yang mumpuni menjadi faktor pendukung yang signifikan bagi upaya TNI memperkokoh pertahanan dan keamanan nasional. Lebih dari itu, infrastruktur keamanan siber yang tangguh akan mempercepat transformasi digital pada semua aspek kehidupan bersama.
Penulis : Bambang Soesatyo, Ketua MPR RI
Jakarta, MoneyTalk – Menyebar informasi di Group Whatsapp dari Dirreskrimsus Polda Jateng, Kombes Pol Dwi Subagio, S.I.K kepada Kapolda Jateng, dan wakapolda Jateng, tentang Petunjuk Penanganan Insiden Siber Malware, APK pada HP Android.
Demikian informasi tersebut, dan isi dalam berbentuk surat adalah,
PETUNJUK PENANGANAN INSIDEN SIBER: MALWARE .APK PADA HP ANDROID
Kepada Yth:
1. Kapolda Jateng
2. Wakapolda Jateng
Tembusan:
Para Pejabat Utama Polda Jateng
Dengan hormat,
Berkaitan dengan semakin maraknya insiden siber berupa penyebaran malware android dengan ekstensi *.apk yang mengakibatkan jatuhnya korban dengan kerugian materiil, bersama ini disampaikan kepada Jenderal hal-hal sbb :
1. Penyebaran dilakukan melalui aplikasi perpesanan instant (whatsapp, telegram, dll) pada sebuah grup, oleh pengguna yang sebelumnya yang akunnya sudah ter-hack.
2. Perangkat yang berpotensi dapat menjadi target adalah perangkat dengan sistem operasi Android.
3. Pelaku menggunakan teknik social engineering (rekayasa sosial) dengan mengirimkan sebuah informasi yang bermuatan antara lain: pengiriman paket, penagihan langganan telepon, pdam, dan pajak, pengiriman undangan pernikahan, dll diikuti dengan mengirimkan sebuah file dengan ekstensi *.apk dengan nama file disesuaikan dengan informasi yang disampaikan sebelumnya.
4. Teknik social engineering yang dilakukan dengan memanfaatkan kedekatan (karena penyebaran dilakukan oleh akun yang sudah dikenal), sehingga calon korban akan tidak ragu untuk klik dan melakukan instalasi file tersebut.
5. Malware yang menginfeksi merupakan jenis trojan – rootkit dimana akan memberikan akses penuh kepada pihak luar (bukan pemilik perangkat) untuk dapat melakukan apapun terhadap perangkat yang diinfeksi.
*Akibat yang ditimbulkan:*
– Perangkat akan dieksploitasi oleh pelaku dengan melakukan kendali (remote) dari jarak jauh, tanpa diketahui oleh pemilik perangkat.
– Pelaku akan mudah membaca OTP (One Time Password) yang dikirim melalui SMS oleh pihak bank, e-commerce, e-wallet dan aplikasi lain walaupun pelaku tidak memiliki SIM Card secara fisik.
– Pelaku akan dengan mudah melakukan transaksi mobile banking dari perangkat android yang telah terinfeksi malware.
– Pelaku akan dengan mudah membajak akun perpesanan instant (whatsapp, telegram), sehingga akan menyebarkan malware melalui grup-grup yang diikuti oleh akun tersebut untuk mendapatkan korban lain.
– Pelaku akan menghubungi pihak lain (rekan kerja / anggota) untuk memanfaatkan kedekatannya dengan meminjam uang, minta transfer uang, minta pulsa dll.
– Pelaku dapat dengan mudah melakukan SMS ke pihak lain yang mengakibatkan habisnya pulsa korban (transfer pulsa).
_*Mitigasi Insiden:*_
*Apabila mengetahui kejadian tersebut dan belum menjadi korban, disarankan melakukan langkah-langkah sbb:*
– Beritahu admin grup segera mengeluarkan akun penyebar dari grup.
– Admin grup segera menghapus pesan yang masuk dan aplikasi mencurigakan yang masuk ke dalam grup.
– Segera membuat pengumuman di grup untuk tidak klik dan menginstal aplikasi yang dikirimkan pelaku, walaupun itu dikirimkan oleh atasannya serta tidak menanggapi apabila ada komunikasi secara pribadi (japri) yang bermuatan akan mengambil keuntungan materi.
*Apabila sudah menjadi korban, disarankan untuk melakukan langkah-langkah sbb:*
– Jangan terburu mematikan (turn off) perangkat yang terinfeksi.
– Segera putuskan koneksi internet pada perangkat dengan membuat perangkat menjadi mode pesawat. Jangan sekali-kali menghubungkan perangkat dengan koneksi wifi, karena akan membuka celah kerentanan yang dapat diakses oleh pelaku.
– Segera lepas SIM card yang terpasang pada perangkat yang terinfeksi.
– Pindahkan SIM Card pada perangkat lain untuk tetap dapat menghubungi (menggunakan panggilan GSM) ke pihak bank, e-commerce, e-wallet, dll untuk melakukan pemblokiran akun sementara, serta menghubungi beberapa kolega terdekat untuk membantu menyebarkan informasi (membuat status) bahwa saat ini terjadi gangguan pada perangkat milik korban dan meminta untuk sementara dikeluarkan dari grup guna menghindari penyebaran malware ke pihak lain serta meminta untuk tidak menanggapi permintaan yang diluar kebiasaan korban (pinjam uang, minta uang, minta pulsa).
– Lakukan penghapusan aplikasi mobile banking, e-commerce, e-wallet, dll.
– Lakukan backup data-data penting ke komputer, antara lain: contact, foto, video, dokumen baik yang berada di perangkat yang terinfeksi maupun di memory card.
– Apabila sudah dibackup, lakukan factory reset (reset ke pengaturan pabrik) terhadap perangkat yang terinfeksi. Untuk memory card lakukan format ulang melalui komputer. Sehingga perangkat dan memory card kembali bersih.
– Apabila masih akan tetap menggunakan perangkat yang terinfeksi sebelumnya, lakukan restore data.
– Segera lakukan penggantian password pada aplikasi2 yang terinstal pada perangkat yang terinfeksi sebelumnya.
_*Langkah pencegahan:*_
– Pastikan pada SIM Card pra bayar terdapat cukup pulsa untuk melakukan panggilan darurat (jangan sampai pulsa 0).
– Apabila memungkinkan, pisahkan perangkat yang digunakan untuk aplikasi perpesanan dan mobile banking untuk menghindari kerugian materiil.
– Tidak klik tautan mencurigakan dan instal aplikasi sembarangan yang disebarkan melalui grup-grup perpesanan instant.
– Pada sebuah grup, admin agar tidak hanya 1, libatkan rekan lain yang mampu dan mau untuk menjadi admin pembantu, sehingga apabila admin utama terkena insiden masih ada admin lain yang bisa menangani utk hapus anggota dan hapus konten mencurigakan.
– Pastikan anggota grup terdiri dari orang-orang yang dikenal admin secara nyata.
– Tidak membagikan info keredensial (username dan password) kepada orang lain yang tidak dikenal atau menuliskan info kredensial di sembarang tempat.
– Lakukan penggantian password secara berkala.
– Gunakan password dalam bentuk “kalimat sandi” yang kompleks minimal 8 karakter, terdiri dari huruf besar dan kecil, angka, karakter khusus. Sebagai contoh: S4yaA9enR@ha5!4 >> terdiri tidak hanya 1 kata melainkan gabungan kata menjadi kalimat yang memiliki arti dengan menggunakan kombinasi huruf besar, huruf kecil, angka, & karakter khusus.
– Selalu update sistem operasi pada perangkat apabila terdapat pembaharuan dari penyedia perangkat.
– Selalu tautkan akun dengan email dan nomor telepon sebagai alat otentikasi 2 langkah (Two Factor Authentication).
– Pergunakan aplikasi authenticator sebagai opsi selain OTP.
– Siapkan email cadangan yang tehubung dengan email utama.
Demikian disampaikan kepada Jenderal sebagai bahan pengambilan kebijakan lebih lanjut. (MT)
Dirreskrimsus Polda Jateng
Kombes Pol Dwi Subagio, S.I.K