17 November 2026

Pusat data Nasional

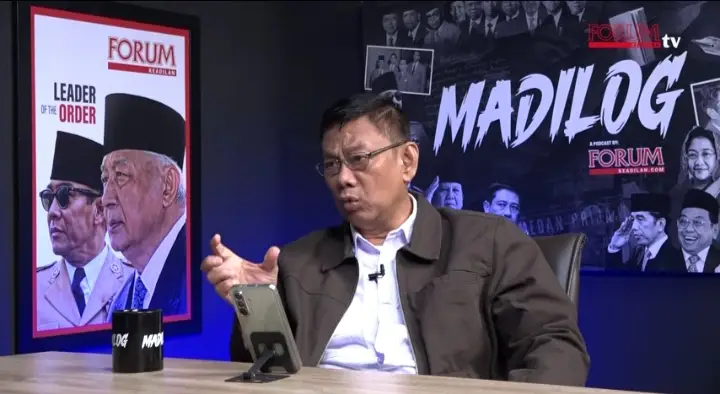
MoneyTalk, Jakarta – Dalam sebuah perbincangan di kanal Benix pada Kamis (26/09) yang mengejutkan, hacker berkelas dunia asal Indonesia, Mr. Bert, mengungkapkan keresahannya tentang lemahnya keamanan data di negara ini. Baginya, situasi ini sudah sangat kritis, bahkan sampai menjadi lelucon di komunitas hacker internasional. Ia menyebut Indonesia sebagai “negara open source”—di mana data kita begitu mudah diakses seperti buku yang terbuka di atas meja tanpa penjagaan.

“Maaf, maaf ya. Maaf. Sampai saat ini lubang tersebut masih bisa dieksploitasi,” ungkap Mr. Bert dengan nada getir.

Baginya, pemerintah dan institusi terkait seolah menutup mata meski peringatan sudah disampaikan berulang kali. Pada 19 Maret, ia sudah memperingatkan adanya potensi serangan besar-besaran ke PDN (Pusat Data Nasional), meski tidak mengetahui dengan pasti kapan dan di mana itu akan terjadi. Benar saja, beberapa bulan kemudian, tepatnya 1 Juli, data kepolisian berhasil dijebol oleh hacker. Bagaikan pesta dalam kegelapan, para hacker ini sudah masuk jauh ke dalam sistem.

“Udah pesta powerlah itu hackernya di dalam,” katanya, menunjukkan betapa parahnya penetrasi mereka.

Lebih mengejutkan lagi, pada 8 Agustus, Mr. Bert bersama timnya berhasil memanipulasi email Kementerian Kominfo. Meski tidak menyebutnya sebagai aksi peretasan, ia merasa sakit hati karena kondisi ini memperlihatkan betapa rentannya sistem keamanan nasional. Mr. Bert mengibaratkan Indonesia sebagai negara “open source” di dunia hacker. Seperti sebuah gedung besar dengan banyak pintu yang tidak dikunci, data kita mudah diambil tanpa perlawanan berarti.

“Negara ini jadi negara opensource yang sudah tidak ada harganya,” katanya, mengkritik kebijakan keamanan digital yang selama ini dibiarkan longgar.

Tidak hanya itu, ia juga pernah dipanggil oleh Kominfo untuk membahas masalah peretasan dan bagaimana cara melindungi data, namun ironisnya, instansi lebih tertarik pada cara kerja hacker dibanding solusi nyata. Seolah pemerintah lebih penasaran untuk “bagaimana lu ngehack kita” daripada mendengarkan solusi yang diajukan Mr. Bert. Hal ini memperlihatkan bahwa fokus mereka mungkin lebih pada kekuasaan dan keamanan diri, bukan melindungi masyarakat.

“8 Agustus gue kasih tau ada serangannya. Tapi tetap aja nggak dipedulikan,” kata Mr. Bert.

Tak hanya itu, pada 12 Agustus, ia diminta untuk memberi penjelasan lebih lanjut kepada Kominfo, memperingatkan akan adanya serangan besar berikutnya yang akan sangat fatal bagi negara. Namun, lagi-lagi, suara tersebut tidak digubris.

Mr. Bert juga menyoroti lemahnya penanganan judi online yang semakin merajalela. Sebagai mantan IT judi online, ia menawarkan solusi efektif untuk menutup akses, termasuk pemblokiran server VPN dari negara tertentu. Namun, ia merasa bahwa ada “kepentingan tersembunyi” yang membuat upaya itu tidak dilaksanakan secara maksimal. Tidak hanya sampai di situ, Mr. Bert menggambarkan bagaimana password yang tidak di-enkripsi (hash) menjadi salah satu masalah terbesar.

“Password di Indonesia ini nggak di-hash. Jadi telanjang aja,” katanya. Hal ini membuat data-data pribadi kita mudah terbuka seperti pintu yang tidak terkunci.

Meski situasi tampak suram, Mr. Bert tidak kehilangan harapan. Ia menyebut bahwa di Indonesia, masih ada banyak orang-orang yang memiliki keterampilan IT yang luar biasa, yang bisa membantu memperbaiki situasi ini.

“Indonesia itu nggak kekurangan IT,” katanya. Hanya saja, mereka tidak diberi fasilitas dan dukungan yang cukup untuk mencintai negaranya dan menjaga keamanannya.

Jika diberi dukungan, Mr. Bert yakin bahwa tim “Satria Cyber”—yang terdiri dari para pakar IT yang peduli dengan Indonesia—mampu melawan segala bentuk peretasan dan mengatasi masalah keamanan data di Indonesia. Menurutnya, hacker Indonesia bukanlah orang-orang yang tidak mampu, mereka hanya membutuhkan platform dan kepercayaan untuk menunjukkan kemampuan mereka.

Dalam analogi yang sederhana, Indonesia bagaikan sebuah kapal besar dengan ribuan lubang bocor, di mana air terus menerus masuk dan mengancam tenggelamnya kapal. Namun, di atas kapal ini ada cukup banyak orang yang tahu cara menambal lubang-lubang itu. Sayangnya, kapten kapal dan para pejabat di jembatan kendali memilih untuk memalingkan muka, atau bahkan tidak tahu cara menanganinya.

Di akhir, Mr. Bert tetap optimistis. Ia percaya bahwa jika para pakar IT Indonesia diberi fasilitas dan dukungan, mereka bisa menambal lubang-lubang yang selama ini menjadi celah bagi para peretas.

“Kita bisa lawan. Percayalah, kita bisa lawan,” ujarnya penuh keyakinan. Hanya saja, perlu ada langkah nyata dari pemerintah dan masyarakat untuk benar-benar serius dalam menangani masalah ini.

Karena pada akhirnya, jika negara ini tetap membiarkan data warganya bocor begitu saja, kita tak lebih dari sebuah negara yang dijarah di siang bolong, tanpa penjaga dan tanpa perlawanan.(c@kra)
MoneyTalk,Jakarta –  Era digitalisasi yang perkembangannya demikian pesat menumbuhkan desakan kepada negara untuk sungguh-sungguh peduli pada aspek keamanan siber (cyber security). Aspek keamanan siber sudah menjadi pilar yang fundamental. Ketika Tentara Nasional Indonesia (TNI) sudah memrogramkan penguatan satuan siber, infrastruktur keamanan siber di dalam negeri pun harus dibuat tangguh untuk mendukung dan memperkuat aspek ketahanan nasional, dan juga kehendak bersama mewujudkan transformasi digital pada semua aspek kehidupan.

Pengalaman buruk Indonesia akibat lemahnya sistem keamanan siber – yang memuncak pada serangan siber ransomware pada Juni 2024 terhadap Pusat Data Nasional (PDN)—hendaknya menyadarkan semua pihak akan fakta bahwa infrastrktur keamanan siber di dalam negeri masih sangat rapuh. Sekadar menyegarkan ingatan, ketika PDN lumpuh akibat serangan itu, layanan publik pada 239 instansi terganggu. Misalnya, layanan imigrasi di seluruh bandara internasional di dalam negeri, dan juga gangguan yang dialami Kementerian Pendidikan, Kebudayaan, Riset, dan Teknologi (Kemendikbudristek), ketika 47 layanan Kementerian ini di Pusat Data Nasional Sementara (PDNS) 2 tidak dapat diakses.

Ditambah dengan fakta rentetan serangan siber sebelumnya, insiden PDN hendaknya menyadarkan semua pihak bahwa rapuhnya aspek Keamanan siber tak boleh lagi dianggap sebagai masalah biasa-biasa saja. Gambaran tentang lemahnya sistem keamanan siber di Indonesia bisa dipahami dari laporan Badan Siber dan Sandi Negara (BSSN) tahun 2023, yang mencatat 403,9 juta anomali trafik sebagai indikasi serangan siber. Dan, sebagaimana laporan hasil analisis AwanPintarid, total serangan siber di Indonesia mencapai 2.499.486.085 selama semeter pertama 2024.

Jumlah itu mencerminkan kenaikan drastis jika dibandingkan dengan semester pertama 2023, yang jumlahnya 347.172.666 serangan. Kesimpulannya, Indonesia mengalami rata-rata 13.733.440 serangan siber per hari, atau 158 serangan siber per detik. Jadi, sudah menjadi fakta bahwa Indonesia rentan serangan siber, dan lemahnya aspek kemanan siber tentu saja menjadi potensi masalah yang setiap saat akan menimbulkan gangguan, baik bagi masyarakat maupun bagi aspek operasional layanan pada institusi pemerintah maupun badan publik lainnya.

Pada waktunya nanti, rapuhnya keamanan siber Indonesia itu akan berdampak pada aspek pertahanan dan keamanan nasional. Bukan cerita baru lagi bahwa signifikansi faktor dunia maya (cyberspace) pada aspek pertahanan dan keamanan suatu negara terus berprogres, baik pada aspek serangan, pertahanan maupun pencegahan. Perang Rusia-Ukraina menyajikan banyak cerita dan bukti akan hal itu. Rusia memulai invasinya dengan serangan siber yang disebut ‘Fox Blade’. Serangan ini mengakibatkan kerusakan skala besar di pihak Ukraina, utamanya pada infrastruktur, peralatan militer hingga sistem komunikasi. Setelahnya, Rusia mengerahkan pasukan yang didukung Alat Utama Sistem Senjata (Alutsista).

Banyak negara telah mengklasfikasi potensi serangan siber sebagai ancaman baru yang harus disikapi dan diantisipasi dengan sungguh-sungguh. Pada 2012, Amerika Serikat (AS) mengalokasikan anggaran belasan miliar dolar AS untuk membangunan dan memperkokoh infrastrktur keamanan siber. Inggris, selama empat tahun sejak 2014, juga membangun infrastruktur keamanan siber nasional dengan biaya 650 juta poundsterling. Bahkan Inggris pun membentuk tim tanggap darurat komputer atau CERT (Computer Emergency Readiness Team).

TNI-Polri pun sudah mengantisipasi dan menyikapi potensi serangan siber sebagai ancaman. Presiden Joko Widodo telah meminta Panglima TNI Jenderal Agus Subiyanto untuk membentuk matra baru di tubuh TNI, yakni Matra Siber. Hal ini sejalan dengan persepsi banyak orang bahwa sudah waktunya TNI memiliki Matra Siber. Menurut Jenderal Agus Subiyanto, TNI sudah membentuk satuan siber, dan tahapan selanjutnya adalah optimalisasi satuan siber itu. Bahkan, TNI pun berencana membuat pusat siber di Markas Besar (Mabes) TNI dan juga di setiap matra. Untuk optimalisasi, TNI akan merekrut tenaga-tenaga sipil yang punya kompetensi teknologi informasi (IT).

Dalam konteks pertahanan dan keamanan nasional di era digitalisasi sekarang ini, matra atau satuan siber yang kompeten dan tangguh dalam organisasi militer sangat nyata urgensinya. Bahkan harus dipahami dan diterima sebagai keniscayaan. Karena itu, sangat beralasan jika pemerintah harus mendukung rencana TNI memperkuat satuan siber, baik di Mabes TNI maupun satuan siber di setiap matra. Tak kalah pentingnya adalah dukungan kepada Polri untuk juga memperkuat satuan siber-nya.

Namun, sebagaimana dipahami bersama, mewujudkan ketahanan siber nasional tak cukup hanya dengan membentuk satuan atau matra siber dengan tenaga yang kompeten. Tantangan lainnya bagi Indonesia adalah membangun infrastruktur ketahanan siber yang tangguh dan mumpuni. Tanpa infrastruktur keamanan siber yang tangguh, kontribusi satuan atau matra siber tak akan maksimal. Kehendak mewujudnyatakan tata kelola atau sistem pemerintahan berbasis elektronik akan tertatih-tatih.

Diskusi tentang urgensi keamanan siber nasional sudah banyak dilakukan. Banyak rekomendasi kepada pemerintah sudah dipublikasi. Kini, kepedulian pada aspek keamanan siber harus segera diwujudnyatakan melalui program-program yang konkret. Sudah barang tentu bahwa perhatian utama terarah pada mutu infrastruktur siber. Dalam konteks mewujudkan keamanan siber yang tangguh, perhatian terhadap manajemen risiko pun harus diprioritaskan dengan cara terus membangun kemampuan mengadopsi teknologi yang terus berkembang.

Pada saat yang sama, harus dibangun dan diwujudkan komptensi untuk melakukan pemulihan yang segera saat terjadi serangan siber. Kompentensi melakukan pemulihan dari serangan tentu saja sangat penting karena serangan siber sulit untuk dihentikan. Jika kompentensi pemulihan terwujud, pengalaman buruk tentang lambannya memulihkan PDN tak akan berulang.

Sudah menjadi pengetahuan bersama bahwasanya digitalisasi terus berkembang dengat pesat. Karena itu, harus tumbuh kesadaran bersama tentang betapa pentingnya negara mewujudnyatakan aspek keamanan siber di dalam negeri. Infrastruktur keamanan siber yang mumpuni menjadi faktor pendukung yang signifikan bagi upaya TNI memperkokoh pertahanan dan keamanan nasional. Lebih dari itu, infrastruktur keamanan siber yang tangguh akan mempercepat transformasi digital pada semua aspek kehidupan bersama.

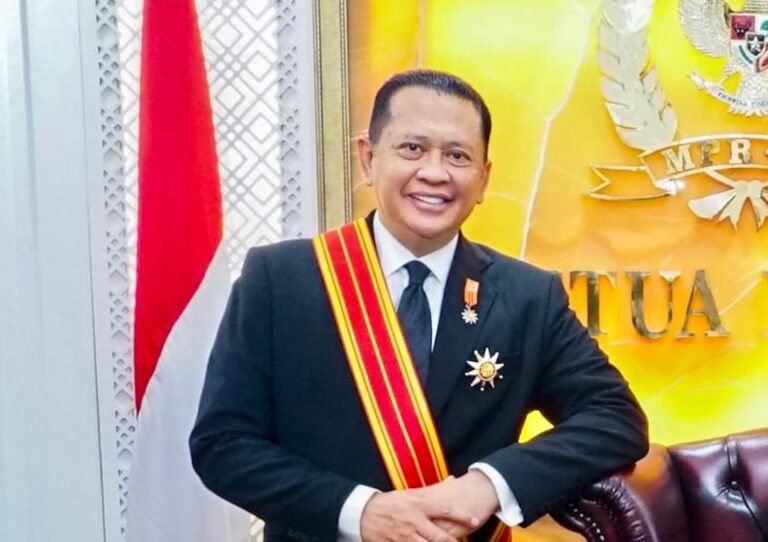
Penulis : Bambang Soesatyo, Ketua MPR RI